Digitaalisten festivaalien aikakausi: uudet hallittavat riskit
Nykyaikaiset festivaalit ovat digitaalisia taidonnäytteitä, joissa live-elämykset yhdistyvät edistyneeseen teknologiaan. Verkossa myytävistä lipuista ja käteisettömistä maksurannekkeista tapahtumien mobiilisovelluksiin ja esineiden internetiin perustuviin yleisövalvontajärjestelmiin teknologia tehostaa lähes jokaista festivaalin osa-aluetta. Teknologiariippuvuus tuo kuitenkin mukanaan kyberriskejä, joita järjestäjien on hallittava ennakoivasti. Tietomurto tai järjestelmään kohdistuva hakkerointi voi aiheuttaa taloudellisia tappioita, oikeudellisia ongelmia ja mainehaittaa. Siksi viisaat festivaalituottajat pitävät kyberturvallisuutta suunnittelun ja operoinnin keskeisenä osana.
Kävijätietojen ja yksityisyyden suojaaminen
Kävijätietojen suojaaminen on ensiarvoisen tärkeää. Lipunostajat uskovat festivaaleille henkilökohtaisia tietojaan nimistä ja yhteystiedoista maksutietoihin sekä jopa yhdistettyihin RFID-käteisettömiin tileihin. Järjestäjien on varmistettava, että kaikki käytettävät lipunmyynti- ja maksualustat ovat PCI DSS -vaatimusten mukaisia eli noudattavat luottokorttitietojen turvallista käsittelyä koskevia tiukkoja alan standardeja. Kaikki tiedonsiirrot, kuten lippujen ostaminen verkossa tai rannekkeiden skannaaminen tapahtumapaikalla, on salattava, jotta arkaluonteiset tiedot eivät paljastu siirron aikana. Yhtä tärkeää on suojata levossa olevat tiedot: asiakastietokannat ja kävijälistat on säilytettävä turvallisesti, mieluiten salattuina ja salasanalla suojattuina, jotta luvaton pääsy voidaan estää.
Vastuulliseen tietojen käsittelyyn kuuluu myös sen rajoittaminen, ketkä pääsevät henkilötietoihin käsiksi. Pääsy tulee antaa vain välttämättömälle henkilöstölle tai luotetuille palveluntarjoajille, ja heidän on käytettävä vahvoja, yksilöllisiä salasanoja järjestelmissä, jotka sisältävät henkilötietoja. Festivaalitiimit tarvitsevat selkeät tietosuojakäytännöt, joissa kerrotaan, miten kävijätietoja käytetään ja suojataan. Tietosuojalakien, kuten GDPR:n ja muiden paikallisten säädösten, noudattaminen ei ole valinnaista – se on lakisääteinen velvollisuus. Tietoturvan laiminlyönnin seuraukset voivat olla vakavia: eräs festivaali vuoti vuonna 2024 vahingossa satojen kävijöiden nimiä, sähköpostiosoitteita ja pankkitietoja käsittelemällä verkkopalautuslomaketta väärin. Tämä aiheutti paniikkia ja rapautti luottamusta, kun musiikkifestivaali joutui tietomurron aiheuttamaan kaaokseen. Myös maailmankuulut tapahtumat ovat kärsineet tietomurroista, joissa kymmeniätuhansia tietueita on paljastunut. Tämä osoittaa, ettei mikään tapahtuma ole liian suuri tai pieni joutuakseen kohteeksi. Kun järjestäjät käsittelevät fanien tietoja niiden vaatimalla huolellisuudella – käyttämällä turvallisia järjestelmiä, ajantasaisia virustorjuntaratkaisuja ja säännöllisiä tietoturvatarkastuksia – he suojaavat sekä kävijöitä että festivaalin mainetta.
Fanien lisäksi tapahtumien toimittaja- ja vierastietojen suojaaminen on yhtä tärkeä operatiivinen tehtävä. Festivaalit keräävät valtavia määriä arkaluonteisia yritystietoja, kuten ruokamyyjien verotunnisteita, sponsorien pankkitietoja ja VIP-vieraslistoja. Kattavassa tietoturvastrategiassa nämä yritystiedot on eristettävä yleisistä kävijätietokannoista. Tiukat roolipohjaiset käyttöoikeudet varmistavat, ettei tilapäinen lipunmyyntipisteen työntekijä pääse käsiksi toimittajasopimuksiin ja ettei taloushallinnon henkilöstö pääse festivaalin ensisijaiseen lipunmyyntijärjestelmään. Kun B2B-kumppaneihin sovelletaan yhtä tiukkoja salaus- ja tietosuojastandardeja kuin lipunostajiin, koko toimitusketjulle rakennetaan luottamuksen perusta.
Free Tool: Size Your Festival Site
Zoned capacity planning for arena, campsite, parking and entry lanes — against UK Purple Guide and NFPA density standards. Finds your bottleneck zone.
Uusia ohjelmistokumppaneita arvioidessaan järjestäjien on asetettava etusijalle lippualustojen ostajatietojen tietoturva. Vahva järjestelmä menee perusvaatimustenmukaisuutta pidemmälle ja tarjoaa esimerkiksi tietojen anonymisointia, automaattista uhkien tunnistusta ja turvallisia API-integraatioita, jotka estävät kolmansien osapuolten aiheuttamat vuodot. Arvioimalla perusteellisesti, miten palveluntarjoaja käsittelee kuluttajatietoja ensimmäisestä ostonapsautuksesta tapahtuman jälkeiseen markkinointiviestintään, tuottajat voivat varmistaa, että kävijöiden arkaluonteiset tiedot pysyvät suojattuina uusilta kyberuhilta.
Monipäiväisten kohdetapahtumien tuottajat kysyvät usein, miten matka- tai lippualustan pitäisi huolehtia kuluttajatietojen turvallisuudesta monimutkaisten varausten yhteydessä. Vastaus on kattava tietojen elinkaaren hallinta. Sekä tapahtumasisäänpääsyä että majoituksia hallitsevien alustojen on käytettävä päästä päähän -salausta, tiukkoja tietojen säilytyskäytäntöjä ja tokenisoituja maksuyhdyskäytäviä. Koska nämä järjestelmät käsittelevät erittäin arkaluonteisia matkasuunnitelmia yhdessä taloustietojen kanssa, järjestäjien on vaadittava ohjelmistokumppaneilta SOC 2 -vaatimustenmukaisuutta ja läpinäkyviä poikkeamien käsittelykäytäntöjä. Näin varmistetaan, että rajat ylittävät tiedonsiirrot täyttävät kansainväliset tietosuojasäännökset.
Planning a Festival?
Ticket Fairy's festival ticketing platform handles multi-day passes, RFID wristbands, and complex festival operations.
Kun kolmansien osapuolten matka-API:t integroidaan ensisijaiseen lipunmyyntiohjelmistoon, järjestäjien on lisäksi varmistettava, miten toisiinsa yhdistetyt järjestelmät jakavat kuluttajaprofiileja. Turvallisessa varausympäristössä hotellikumppaneiden ja tapahtuman ilmoittautumistietokannan välillä siirrettävät tiedot on rajattava ehdottoman välttämättömään. Kun matkumppaneille annetaan vain varauksen toteuttamiseen tarvittavat tiedot täysien kävijäprofiilien sijaan, tuottajat voivat pienentää vastuutaan merkittävästi. Säännölliset toimittajariskien arvioinnit näissä integroiduissa alustoissa varmistavat, että kuluttajatiedot pysyvät suojattuina koko varausprosessin ajan.
Festivaalin teknologian ja operatiivisten järjestelmien suojaaminen
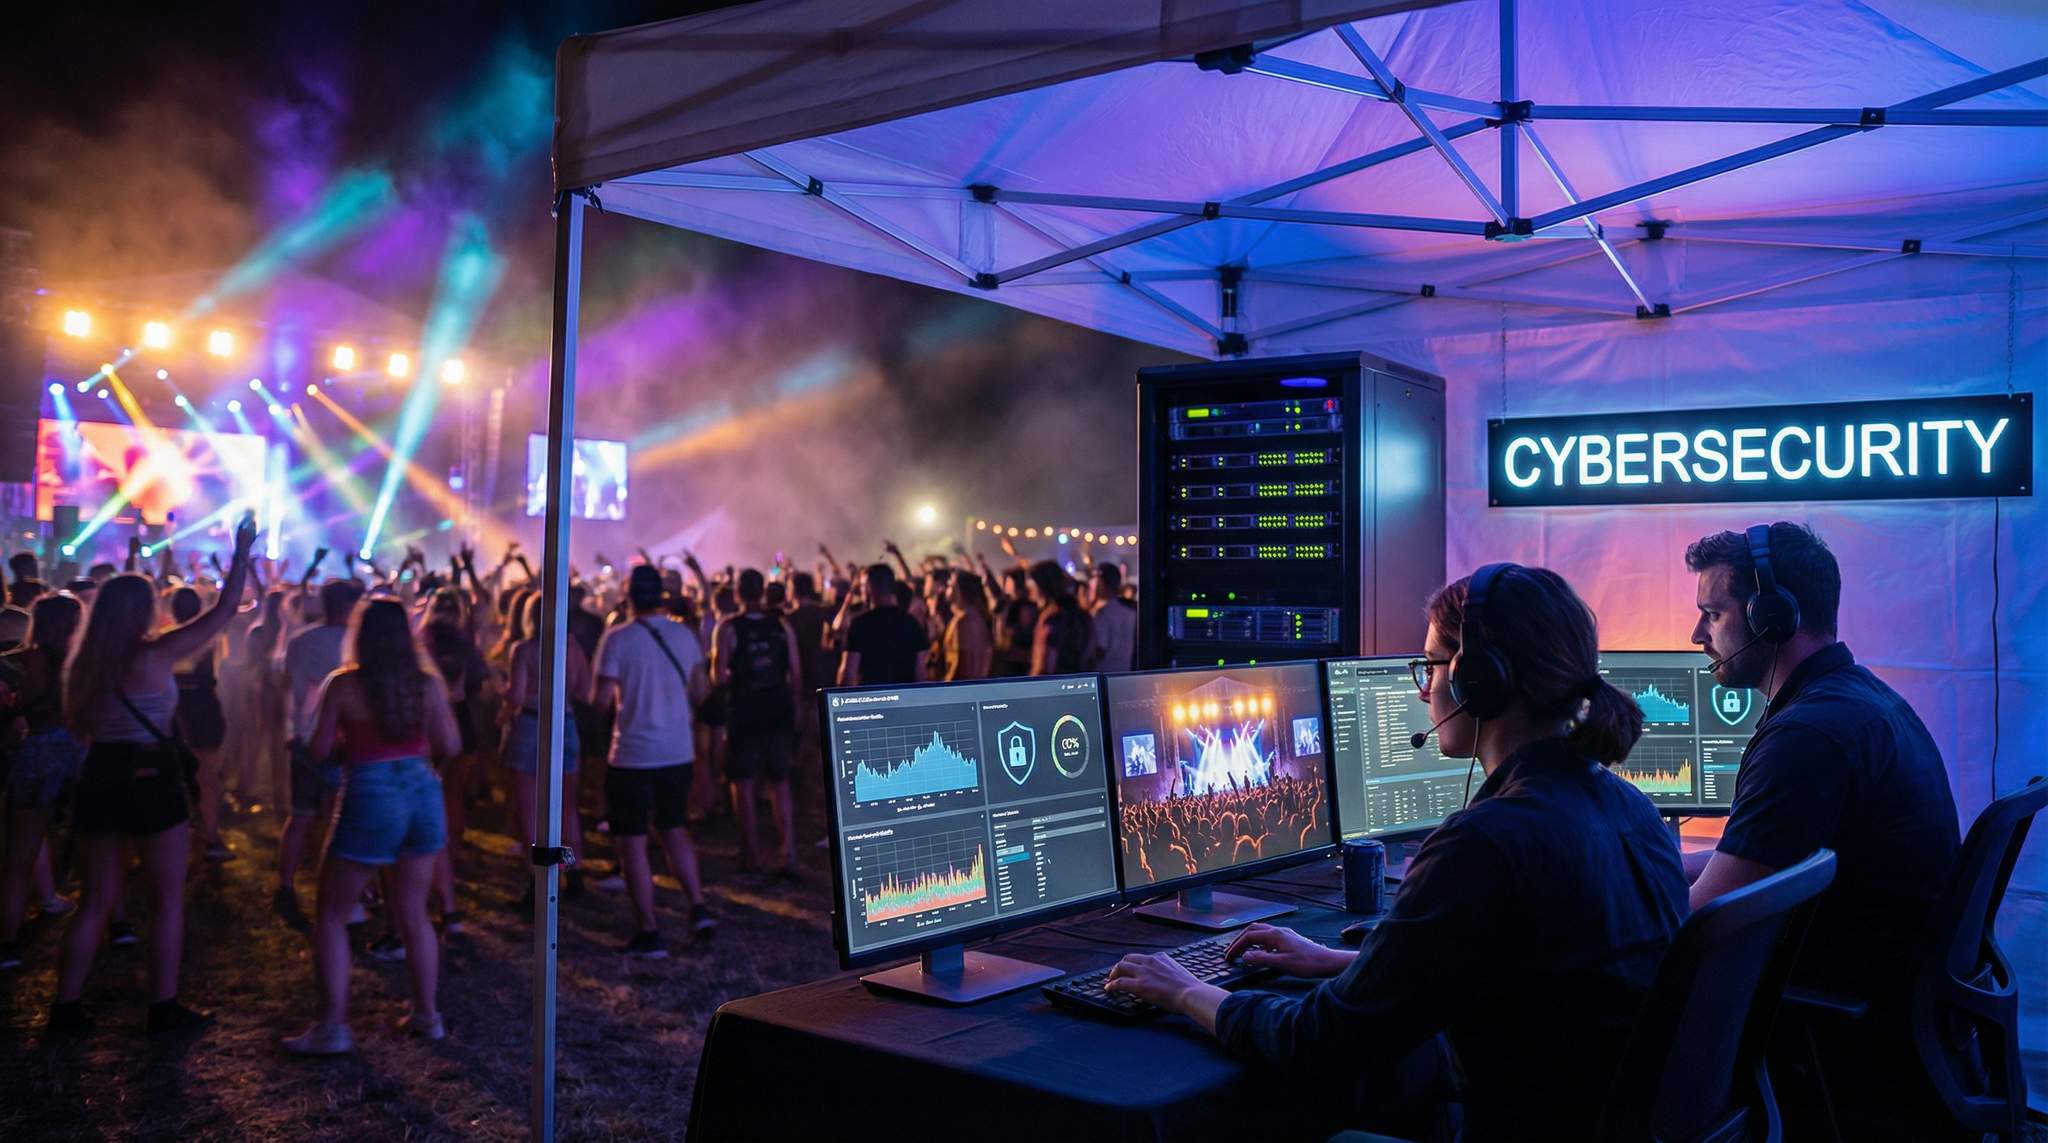
Nykyaikainen festivaali on kuin väliaikainen älykaupunki: sähköverkot, valaistus, äänentoisto ja jopa yleisönhallintatyökalut voivat olla yhteydessä toisiinsa. Vaikka nämä innovaatiot parantavat tehokkuutta ja turvallisuutta, ne luovat myös uusia haavoittuvuuksia. Järjestäjien on suojattava operatiiviset verkot, jotka pyörittävät tapahtumapaikan teknologiaa. Kun esimerkiksi yleisötiheyden seurantaan tai lavavalaistuksen ja videonäyttöjen ohjaamiseen käytetään internetiin yhdistettyjä laitteita, on varmistettava, että järjestelmät ovat suojatussa verkossa, joka on eristetty julkisesta Wi-Fi-verkosta ja lukittu palomuureilla sekä vahvoilla tunnistetiedoilla. Kaikkien laitteiden, reitittimistä älykkäisiin sähkönohjaimiin, oletussalasanat on vaihdettava hyvissä ajoin ennen porttien avaamista. Ilman asianmukaista verkkoturvaa yksi pahantahtoinen toimija voisi kaapata festivaalin kuulutusjärjestelmän tai jättinäytöt – painajaismainen tilanne, joka voisi vaarantaa yleisön turvallisuuden ja tapahtuman maineen.
Tunkeutumisten estämiseksi festivaalit käyttävät usein IT-asiantuntijoita turvallisen viestinnän ja infrastruktuurin rakentamiseen. Tähän voi kuulua salattujen radiojärjestelmien tai VPN-yhteyksien käyttö arkaluonteisille tietovirroille sekä verkkoliikenteen aktiivinen seuranta epäilyttävän toiminnan varalta tapahtuman aikana. Myös fyysinen turvallisuus on tärkeää: palvelinhuoneisiin, verkkolaitteisiin ja valaistus- tai äänentoiston ohjauskoppeihin pääsy on rajattava niin, että vain valtuutetut henkilöt voivat käsitellä kriittisiä järjestelmiä. Kaikki käyttöön otettava teknologia mobiilisovelluksista tapahtumapaikan IoT-antureihin on pidettävä ajan tasalla uusimpien tietoturvapäivitysten avulla. Vahvistamalla festivaalin operoinnin sekä digitaaliset että fyysiset kerrokset järjestäjät pienentävät riskiä, että teknisiä järjestelmiä sabotoidaan tai käytetään pahantahtoisesti.
Nämä infrastruktuurin periaatteet pätevät kaikkialla majoitus- ja live-tapahtuma-alalla. Rakennatpa sitten väliaikaista kaupunkia pellolle tai turvaat digitaalista viihdettä lomakeskuksissa ja hybridimuotoisissa sisä- ja ulkotiloissa, perusmenetelmä pysyy samana: eriytä verkot, seuraa liikennettä jatkuvasti äläkä koskaan luota laitteiston oletusasetuksiin.
Free Tool: Project Your Bar Revenue
Per-head spend benchmarks by event type turned into projected bar and food revenue, with a stock-mix estimate and gross-margin line. Free calculator.
Lomakeskusten operaattoreille ja hybriditilojen johtajille digitaalisen viihdeinfrastruktuurin suojaaminen vaatii erityistä huomiota. Toisin kuin kolmipäiväinen pop-up-festivaali, lomakeskukset tarjoavat usein ympärivuotista ohjelmaa, jossa yhdistyvät huoneiden Wi-Fi, allasalueiden kassajärjestelmät ja live-esitysten suuren kaistanleveyden audiovisuaaliset lähetykset. Näiden monimutkaisten kokonaisuuksien suojaamiseksi operaattoreiden on eristettävä verkot tiukasti. Vieraille tarkoitettu internetyhteys on erotettava kokonaan taustajärjestelmistä, jotka ohjaavat lavavalaistusta, digitaalisia opasteita ja lippujen tarkistusta. Säännölliset penetraatiotestit ja automaattinen uhkien seuranta ovat välttämättömiä, jotta vieraan yhdistetyn laitteen haavoittuvuus ei pääse leviämään lomakeskuksen keskeisiin viihde- tai talousverkkoihin.
Varasuunnitelmat ja järjestelmien redundanssi
Vaikka festivaalin kyberturvatoimet olisivat kuinka vahvat, teknisiä vikoja tai hyökkäyksiä voi silti tapahtua. Viisaat festivaalijärjestäjät laativat varasuunnitelmat, jotta tapahtuma voi jatkua, vaikka keskeiset järjestelmät kaatuisivat. Jos esimerkiksi pilvipohjainen aikataulu tai festivaalisovellus kaatuu, tapahtumapaikalla on oltava valmiina painetut aikataulut ja kartat. Jos RFID-pohjainen käteisettömän maksamisen järjestelmä lakkaa toimimasta, henkilöstö voi siirtyä offline-tilaan ja kirjata tapahtumat myöhemmin käsiteltäviksi tai hätätilanteessa palata väliaikaisesti käteismaksuihin. Järjestäjien on aina varauduttava lipunmyynnin yhteysongelmiin: kävijälistan offline-kopion tai painettujen lippujen ja rannekkeiden pitäminen saatavilla mahdollistaa manuaalisen sisäänkirjautumisen, jos skannerit tai internetyhteys eivät toimi. Jotkut tapahtumat ovat oppineet tämän kantapään kautta. Kun suuri lipunmyyntipalveluntarjoaja joutui vuonna 2018 hakkeroinnin kohteeksi ja sen järjestelmät menivät offline-tilaan, monet tapahtumapaikat joutuivat improvisoimaan tarkistamalla henkilöllisyystodistuksia ja hyväksymällä portilla painettuja lippuvahvistuksia. Tämä oli seurausta laajasta Ticketfly-hakkeroinnista ja käyttökatkosta. Muutamat järjestäjät, joilla ei ollut lainkaan varasuunnitelmaa, olivat niin avuttomassa tilanteessa, että avasivat portit käytännössä tarkistamatta lippuja – lopputulos, jota kukaan ei halua.
Need Festival Funding?
Get the capital you need to book headliners, secure venues, and scale your festival production.
Redundanssi koskee myös laitteita. Kriittisillä järjestelmillä, kuten aggregaateilla, valaistuksen ohjaimilla ja hätäkuulutusjärjestelmillä, on oltava varalaitteet tai manuaaliset ohitukset. Tärkeät tiedot on varmuuskopioitava useaan turvalliseen sijaintiin. Harkitse yksinkertaisen palautumissuunnitelman laatimista. Siinä kuvataan tarkasti, mitä tehdään eri järjestelmien vikaantuessa tai vaarantuessa: kuka arvioi ongelman, miten henkilöstö viestii ja mikä ennalta sovittu kiertotapa otetaan käyttöön keskeisissä toiminnoissa. Harjoittelemalla näitä tilanteita tiimin kanssa, vaikka pöytäharjoituksena, festivaalijohto voi varmistaa, ettei tekninen häiriö tai kyberpoikkeama muutu kaaokseksi live-tapahtuman aikana.
Kumppaneita arvioidessaan järjestäjien on tarkasteltava valitun ohjelmiston historiallista luotettavuutta. Ala on oppinut kantapään kautta aiemmista tapauksista, joissa suuret lipunmyyntialustat ovat kärsineet katastrofaalisista käyttökatkoista ja jättäneet operaattorit portilla ilman näkyvyyttä tilanteeseen. Nykyään parhaat alustat tarjoavat tehokkaan offline-skannauksen ja paikallisen välimuistin pilvipalvelun käyttökatkosten riskin pienentämiseksi. Lisäksi viihde- ja tapahtumalippujen luottokorttiostoksia suojaavien tietoturvaominaisuuksien, kuten tokenisoinnin ja päästä päähän -salauksen, arviointi on välttämätöntä ensisijaista lipunmyyntikumppania valittaessa.
Perussalauksen lisäksi nykyaikaiset alustat käyttävät useita kehittyneitä petosten torjuntatyökaluja maksutapahtumien eheyden suojaamiseen. Järjestäjien kannattaa etsiä lipunmyyntikumppaneita, jotka käyttävät 3D Secure (3DS) -teknologiaa. Se lisää verkkomaksuihin tunnistautumisvaiheen. Sen rinnalla voidaan käyttää Address Verification Service (AVS) -palvelua ja automaattisia CVV-tarkistuksia. Myös koneoppimisalgoritmit ovat yhä tärkeämpiä: ne analysoivat ostokäyttäytymistä reaaliajassa ja tunnistavat epäilyttävät suurostot tai bottitoiminnan ennen maksutapahtuman valmistumista. Näitä suojauksia kerrostamalla tapahtumatuottajat eivät ainoastaan suojaa kävijöiden taloustietoja, vaan vähentävät merkittävästi myös takaisinperintöjen ja laittoman lippujen jälleenmyynnin aiheuttamaa kallista taakkaa.
Mahdollisia kumppaneita vertaillessa kannattaa tarkastella suurten lipunmyyntisivustojen tietoturvaominaisuuksia alan mittapuuna. Huipputason alustat investoivat jatkuvaan haavoittuvuuksien skannaukseen, automaattiseen bottien torjuntaan ja monivaiheiseen tunnistautumiseen (MFA) sekä kuluttajatileillä että järjestäjien taustaportaaleissa. Festivaalituottajana sinun tulee vaatia vastaavaa yritystason suojausta kaikilta valitsemiltasi white label- tai itsenäisiltä lipunmyyntipalveluntarjoajilta. Kun palveluntarjoajan tietoturvan taso vastaa alan suurimpia toimijoita, kävijöiden tiedot pysyvät suojattuina yhä kehittyneemmiltä kyberuhilta.
Kun tapahtumia järjestetään syrjäisissä paikoissa, joissa internetyhteys on tunnetusti epäluotettava, festivaalin lipunmyyntijärjestelmän valinta on vieläkin tärkeämpää. Järjestäjien on arvioitava, miten lipunmyyntialustat käsittelevät offline-synkronointia ja tietojen paikallista välimuistia. Ala on nähnyt, miten käyttökatkoista kärsivien alustojen historia voi lamauttaa porttitoiminnot, jos ne ovat täysin jatkuvan pilviyhteyden varassa. Syrjäisiin tapahtumiin suunniteltu vahva järjestelmä asettaa lippuskannaukset saumattomasti paikalliseen jonoon ja synkronoi ne yhteyden palauduttua. Näin sisäänpääsy sujuu verkkokatkoista huolimatta.
Turvallisuutta ensisijaisena pitävän kulttuurin rakentaminen
Teknologia ohjaa nykyaikaisia festivaaleja, mutta ihmiset ovat edelleen tärkeä puolustuslinja. Festivaalihenkilöstölle ja alihankkijoille on opetettava kyberturvallisuuden perusteet. Yksinkertaiset toimet, kuten tietojenkalasteluviestien tunnistaminen, epäilyttävien latausten välttäminen ja tunnistetietojen jakamatta jättäminen, voivat estää monia tietomurtoja. Järjestäjien on edellytettävä turvallista salasanakäytäntöä kaikissa tapahtumassa käytettävissä tileissä: ei oletus- tai helposti arvattavia salasanoja eikä samojen salasanojen uudelleenkäyttöä eri työkaluissa. Festivaalin järjestelmiä tai tietoja käyttävien työntekijöiden tulisi käyttää mahdollisuuksien mukaan kaksivaiheista tunnistautumista. Se lisää yhden suojakerroksen tilanteissa, joissa salasana vaarantuu.
Kaikki arkaluonteisia festivaalitietoja tallentavat laitteet, kuten tapahtumapaikan operoinnissa käytettävät kannettavat tietokoneet tai varmuuskopiot sisältävät USB-muistit, on salattava ja asetettava lukittumaan automaattisesti, kun niitä ei valvota. Jos kävijätietoja tai taloustietoja sisältävä henkilöstön kannettava tietokone katoaa, salaus auttaa pitämään tiedot poissa vääriin käsiin joutumiselta. On tärkeää, että kaikki tiimin jäsenet tuntevat tietoturvaprotokollat: miten kadonneesta laitteesta tai epäillystä tietomurrosta ilmoitetaan ja keneen IT-tuen saamiseksi otetaan yhteyttä. Kun koko festivaalitiimi suhtautuu tietoturvaan vakavasti, mahdolliset uhat voidaan havaita ja käsitellä ennen niiden kärjistymistä.
Valppauden kulttuurin on ulotuttava myös kiinnitettyihin esiintyjiin. Tapahtumatuottajien kannattaa jakaa muusikoille ja heidän kiertuehenkilöstölleen kyberturvallisuusohjeita osana artistien ennakkotietopakettia. Kiertävät artistit yhdistävät laitteitaan usein suojaamattomiin tapahtumapaikan verkkoihin ja jakavat sähköpostitse arkaluonteisia kiertueaikatauluja, teknisiä raidereita ja maksutietoja. Tarjoamalla artistien edustajille turvalliset portaalit sopimusten lataamiseen ja neuvomalla heitä käyttämään VPN-yhteyksiä backstagen Wi-Fi-verkossa järjestäjät suojaavat festivaalin laajempaa digitaalista ekosysteemiä vierailevien esiintyjien tuomilta haavoittuvuuksilta.
Yhteenveto: suuren teknologian mukana tulee suuri vastuu
Uuden teknologian hyödyntäminen festivaaleilla tarjoaa valtavia mahdollisuuksia fanikokemuksen parantamiseen ja operoinnin tehostamiseen. Jokainen uusi sovellus, käteisettömän maksamisen järjestelmä ja yhdistetty valoshow tuo kuitenkin mukanaan vastuun pitää se turvallisena. Suojaamalla tietosuojaa, lukitsemalla operatiiviset järjestelmät ja varautumalla odottamattomaan varmuuskopioilla festivaalijärjestäjät suojaavat tapahtumiensa ja liiketoimintansa lisäksi myös faneja ja henkilöstöä. Seuraavan sukupolven festivaalituottajat voivat hyödyntää aiemmista onnistumisista ja epäonnistumisista opittuja vaikeita opetuksia ja luoda upeita tapahtumia, jotka ovat samalla digitaalisen turvallisuuden linnakkeita. Kyberturvallisuus ei ehkä ole festivaalituotannon hohdokkain osa, mutta se on nyt onnistumisen kannalta yhtä välttämätöntä kuin hyvä äänentoisto tai vahva artistikattaus. Valppaalla ja ennakoivalla otteella festivaalit voivat loistaa digitaalisella aikakaudella turvallisesti ja tinkimättä.
Usein kysytyt kysymykset
Miten festivaalijärjestäjät voivat suojata kävijätietoja ja yksityisyyttä?
Järjestäjät suojaavat tietoja käyttämällä maksuihin PCI DSS -vaatimusten mukaisia alustoja ja salaamalla kaikki tiedot siirron ja tallennuksen aikana. Pääsyn rajoittaminen välttämättömälle henkilöstölle, vahvojen salasanakäytäntöjen noudattaminen ja GDPR:n kaltaisten tietosuojalakien noudattaminen ovat keskeisiä toimia. Näillä toimenpiteillä estetään luvaton pääsy ja suojataan arkaluonteiset henkilötiedot tietomurroilta.
Miksi festivaalin operatiiviset verkot on suojattava erillään julkisesta Wi-Fi-verkosta?
Operatiivisten verkkojen suojaaminen estää pahantahtoisia toimijoita kaappaamasta kriittisiä järjestelmiä, kuten kuulutusjärjestelmiä, jättinäyttöjä ja yleisön seurantatyökaluja. Järjestäjien tulee eriyttää nämä verkot julkisesta Wi-Fi-verkosta, käyttää palomuureja ja vaihtaa laitteiden oletussalasanat yleisön turvallisuuden varmistamiseksi sekä operatiivisen sabotoinnin estämiseksi tapahtuman aikana.
Mitä varasuunnitelmia festivaaleilla pitäisi olla lipunmyynti- ja käteisettömien järjestelmien vikatilanteita varten?
Festivaalit tarvitsevat redundanssisuunnitelmia, kuten offline-tilan käteisettömien maksutapahtumien kirjaamiseen tai väliaikaisen siirtymisen käteismaksuihin. Lipunmyynnin käyttökatkoissa offline-kävijälistojen säilyttäminen tai painettujen vahvistusten hyväksyminen mahdollistaa manuaalisen sisäänkirjautumisen. Näillä toimilla estetään kaaos, jos internetyhteys katkeaa tai tekniset häiriöt tai kyberhyökkäykset vaarantavat järjestelmät.
Miten festivaalihenkilöstö voi edistää turvallisuutta ensisijaisena pitävää kulttuuria?
Henkilöstö voi tunnistaa tietojenkalasteluviestejä, välttää epäilyttäviä latauksia ja käyttää vahvoja, yksilöllisiä salasanoja sekä kaksivaiheista tunnistautumista. Kannettavien tietokoneiden ja USB-muistien kaltaisten laitteiden salaaminen estää tietovarkauksia, jos laite katoaa. Henkilöstön perehdyttäminen tietoturvaprotokolliin varmistaa, että mahdolliset uhat havaitaan ja käsitellään ennen niiden kärjistymistä.
Miksi PCI DSS -vaatimustenmukaisuus on tärkeää festivaalien lipunmyynnissä ja maksuissa?
PCI DSS -vaatimustenmukaisuus varmistaa, että lipunmyynti- ja maksualustat noudattavat luottokorttitietojen turvallista käsittelyä koskevia tiukkoja alan standardeja. Tämä viitekehys suojaa kävijöiden taloustietoja verkko-ostosten ja tapahtumapaikalla tehtävien rannekeskannausten aikana ja vähentää merkittävästi tietomurtojen, taloudellisten tappioiden ja tapahtuman oikeudellisten ongelmien riskiä.
Miten fyysinen turvallisuus vaikuttaa festivaalin kyberturvatoimiin?
Fyysinen turvallisuus estää luvattoman pääsyn kriittiseen infrastruktuuriin, kuten palvelinhuoneisiin, verkkolaitteisiin ja valaistuksen tai äänentoiston ohjauskoppeihin. Pääsyn rajoittaminen välttämättömälle henkilöstölle varmistaa, ettei laitteistoa voida peukaloida tai sabotoida fyysisesti. Se muodostaa tärkeän puolustuskerroksen palomuurien ja salauksen kaltaisten digitaalisten suojausten rinnalle.
Miksi toimittaja- ja vierastietojen suojaaminen tapahtumissa on yhtä tärkeää kuin kävijätietojen suojaaminen?
Toimittaja- ja vierastietojen suojaaminen estää arkaluonteisten B2B-tietojen, kuten sponsorien pankkitietojen, ruokamyyjien verotunnisteiden ja VIP-vieraiden matkasuunnitelmien, paljastumisen. Roolipohjaisten käyttöoikeuksien käyttöönotto ja yritystietojen eristäminen festivaalin pääasiallisesta lipunmyyntijärjestelmästä varmistavat, ettei yhden alueen tietomurto vaaranna koko operatiivista toimitusketjua.
Mitä ominaisuuksia järjestäjien pitäisi etsiä syrjäisten paikkojen festivaalin lipunmyyntijärjestelmästä?
Syrjäisissä paikoissa järjestettävät tapahtumat tarvitsevat lipunmyyntialustoja, jotka tarjoavat tehokkaan offline-skannauksen ja tietojen paikallisen välimuistin. Luotettava festivaalin lipunmyyntijärjestelmä asettaa skannaukset paikalliseen jonoon internetkatkojen aikana ja synkronoi ne automaattisesti yhteyden palauduttua. Näin porttien ruuhkautuminen estyy ja sisäänpääsy toimii turvallisesti ja keskeytyksettä.
Mitkä tietoturvaominaisuudet suojaavat viihde- ja tapahtumalippujen luottokorttiostoja?
Keskeisiä tietoturvaominaisuuksia ovat PCI DSS -vaatimustenmukaisuus, päästä päähän -salaus ja tokenisointi, jotka varmistavat, ettei arkaluonteisia tietoja tallenneta selväkielisinä. Lisäksi kehittyneet lipunmyyntialustat käyttävät 3D Secure (3DS) -tunnistautumista, Address Verification Service (AVS) -palvelua ja koneoppimiseen perustuvaa petosten tunnistusta maksutapahtumien analysointiin ja epäilyttävän toiminnan estämiseen. Näin suojataan sekä kävijöitä että tapahtumajärjestäjiä petoksilta ja takaisinperinnöiltä.
Mitä tietoturvaominaisuuksia suuret lipunmyyntisivustot käyttävät tietojen suojaamiseen?
Suurten lipunmyyntisivustojen tietoturvaominaisuuksiin kuuluvat yleensä jatkuva haavoittuvuuksien skannaus, automaattinen bottien torjunta, käyttäjä- ja järjestäjätilien monivaiheinen tunnistautuminen (MFA) sekä päästä päähän -salaus. Alan standardin asettavat yritystason suojaukset varmistavat, että sekä kävijöiden henkilötiedot että maksutapahtumat pysyvät suojattuina kehittyneiltä kyberuhilta.
Miten järjestäjien pitäisi arvioida lippualustojen ostajatietojen tietoturvaa?
Järjestäjien tulee arvioida lippualustojen ostajatietojen tietoturvaa tarkastelemalla niiden tietojen salausstandardeja, vaatimustenmukaisuustodistuksia, kuten PCI DSS -sertifiointia, ja haavoittuvuustestauksen tiheyttä. Turvallinen alusta tarjoaa esimerkiksi monivaiheisen tunnistautumisen taustajärjestelmän käyttöön, automaattisen uhkien tunnistuksen ja tiukat tietojen anonymisointikäytännöt, jotta kävijätiedot pysyvät suojattuina koko ostoprosessin ajan.
Miten matka- tai lippualustan pitäisi huolehtia kuluttajatietojen turvallisuudesta?
Sekä matkoja että tapahtumalippuja käsittelevän alustan on toteutettava kattava tietojen elinkaaren hallinta, johon kuuluvat päästä päähän -salaus, tokenisoidut maksut ja tiukat tietojen säilytyskäytännöt. Järjestäjien tulee vaatia SOC 2 -vaatimustenmukaisuutta ja läpinäkyviä poikkeamien käsittelykäytäntöjä, jotta arkaluonteiset matkasuunnitelmat ja taloustiedot pysyvät suojattuina kaikilla lainkäyttöalueilla.
Mitkä ovat parhaat käytännöt digitaalisen viihteen suojaamiseen lomakeskuksissa ja hybriditiloissa?
Lomakeskusten ja hybriditilojen on eristettävä operatiiviset verkkonsa vieraille tarkoitetusta Wi-Fi-verkosta. Parhaita käytäntöjä ovat audiovisuaalisia laitteita ja lipunmyyntiä ohjaavien taustajärjestelmien erottaminen julkisesta internetyhteydestä, säännölliset penetraatiotestit ja automaattinen uhkien seuranta. Näin ympärivuotinen ohjelmisto voidaan suojata kyberuhkilta.
Miten järjestäjät voivat varmistaa, että kolmansien osapuolten matka-API:t käsittelevät kuluttajaprofiileja turvallisesti?
Järjestäjien on varmistettava, että toisiinsa yhdistetyt varausjärjestelmät noudattavat tietojen minimoinnin periaatetta ja jakavat vain varauksen toteuttamiseen tarvittavat tiedot. Säännölliset toimittajariskien arvioinnit ja sen varmistaminen, että matkumppanit käyttävät turvallisia, salattuja API-rajapintoja, rajoittavat vastuuta ja suojaavat kuluttajaprofiileja koko varausprosessin ajan.
Miksi tapahtumatuottajien pitäisi jakaa kyberturvallisuusprotokollat esiintyjien kanssa?
Kyberturvallisuusohjeiden tarjoaminen muusikoille ja heidän kiertuehenkilöstölleen suojaa festivaalin laajempaa digitaalista ekosysteemiä. Koska artistit käsittelevät usein arkaluonteisia sopimuksia ja yhdistävät laitteitaan backstagen verkkoihin, heidän edellyttämisensä käyttämään turvallisia portaaleja ennakkotietopaketteihin ja VPN-yhteyksiä tapahtumapaikan Wi-Fi-verkossa estää vierailevien esiintyjien tuomia haavoittuvuuksia.