La era digital de los festivales: nuevos riesgos que gestionar
Los festivales modernos son maravillas digitales que combinan experiencias en directo con tecnologías avanzadas. Desde la venta de entradas online y las pulseras de pago sin efectivo hasta las aplicaciones móviles del evento y la monitorización de multitudes mediante IoT, la tecnología mejora casi todos los aspectos de un festival. Sin embargo, esta dependencia de la tecnología introduce riesgos cibernéticos que los organizadores deben gestionar de forma proactiva. Una filtración de datos o un ataque a los sistemas puede provocar pérdidas económicas, complicaciones legales y daños a la reputación, por lo que los productores de festivales responsables consideran la ciberseguridad una parte esencial de la planificación y las operaciones.
Protección de los datos y la privacidad del público
Proteger la información del público es prioritario. Quienes compran entradas confían a los festivales datos personales, desde nombres y datos de contacto hasta información de pago e incluso cuentas RFID de pago sin efectivo vinculadas. Los organizadores deben asegurarse de que cualquier plataforma de venta de entradas o pagos que utilicen cumpla con PCI DSS, es decir, que respete estrictos estándares del sector para gestionar de forma segura la información de las tarjetas de crédito. Todas las transferencias de datos, como las compras de entradas online o el escaneo de pulseras en el recinto, deben estar cifradas para que los datos sensibles no queden expuestos durante el tránsito. También es igual de importante proteger los datos almacenados: las bases de datos de clientes y las listas de asistentes deben guardarse de forma segura, preferiblemente cifradas y protegidas con contraseña, para impedir accesos no autorizados.
Gestionar los datos de forma responsable también implica limitar quién puede acceder a la información personal. Solo el personal imprescindible o los proveedores de confianza deben tener ese acceso, y deben utilizar contraseñas sólidas y únicas para los sistemas que contienen datos personales. Los equipos de los festivales necesitan políticas de privacidad claras que expliquen cómo se utilizará y protegerá la información del público. Cumplir las leyes de privacidad, como el RGPD u otras normativas locales, no es opcional: es una obligación legal. Las consecuencias de descuidar la seguridad de los datos pueden ser graves: en 2024, un festival filtró accidentalmente los nombres, correos electrónicos y datos bancarios de cientos de asistentes al gestionar mal un formulario de reembolso online, lo que provocó pánico y erosionó la confianza cuando un festival de música sufrió el caos de una filtración de datos. Incluso eventos de fama mundial han sufrido filtraciones que expusieron decenas de miles de registros, lo que demuestra que ningún evento es demasiado grande o pequeño para ser objetivo. Al tratar los datos del público con el cuidado que merecen —mediante sistemas seguros, protección antivirus actualizada y auditorías de seguridad periódicas— los organizadores protegen tanto a sus asistentes como a la reputación del festival.
Además del público, proteger los datos de proveedores e invitados en los eventos es una obligación operativa igual de importante. Los festivales recopilan grandes cantidades de información B2B sensible, incluidos números de identificación fiscal de vendedores de comida, datos bancarios de patrocinadores y listas de invitados VIP. Una estrategia de seguridad integral debe mantener estos datos corporativos separados de las bases de datos generales de asistentes. Aplicar controles de acceso estrictos basados en roles garantiza que un trabajador temporal de taquilla no pueda acceder a los contratos de proveedores, mientras que el personal de contabilidad no pueda entrar en el sistema principal de venta de entradas del festival. Si aplicas a los socios B2B los mismos estándares rigurosos de cifrado y privacidad que a quienes compran entradas, crearás una base de confianza en toda la cadena de suministro.
Free Tool: Size Your Festival Site
Zoned capacity planning for arena, campsite, parking and entry lanes — against UK Purple Guide and NFPA density standards. Finds your bottleneck zone.
Al evaluar nuevos socios de software, los organizadores deben priorizar las capacidades de seguridad de la información de los compradores de las plataformas de entradas. Un sistema sólido va más allá del cumplimiento básico y ofrece funciones como anonimización de datos, detección automatizada de amenazas e integraciones seguras mediante API que evitan filtraciones de terceros. Al revisar a fondo cómo gestiona un proveedor los datos de los consumidores —desde el primer clic de compra hasta las comunicaciones de marketing posteriores al evento— los productores pueden asegurarse de que los datos sensibles de sus asistentes estén protegidos frente a las nuevas ciberamenazas.
Una pregunta habitual entre los productores de eventos de destino de varios días es cómo debe una plataforma de viajes o venta de entradas abordar la seguridad de los datos de los consumidores cuando gestiona reservas complejas. La respuesta está en una gestión integral del ciclo de vida de los datos. Las plataformas que gestionan tanto el acceso al evento como el alojamiento deben utilizar cifrado de extremo a extremo, políticas estrictas de conservación de datos y pasarelas de pago tokenizadas. Como estos sistemas procesan itinerarios muy sensibles junto con datos financieros, los organizadores deben exigir a sus socios de software el cumplimiento de SOC 2 y protocolos transparentes de respuesta ante incidentes, para garantizar que las transferencias de datos transfronterizas cumplan las normativas internacionales de privacidad.
Planning a Festival?
Ticket Fairy's festival ticketing platform handles multi-day passes, RFID wristbands, and complex festival operations.
Además, al integrar API de viajes de terceros con el software principal de taquilla, los organizadores deben verificar cómo comparten los perfiles de los consumidores estos sistemas interconectados. Un entorno de reservas seguro exige minimizar estrictamente cualquier dato que se transfiera entre los socios hoteleros y la base de datos de registro del evento. Al asegurarse de que los socios de viajes solo reciben los datos específicos necesarios para completar una reserva, en lugar de los perfiles completos de los asistentes, los productores pueden reducir considerablemente su responsabilidad. Realizar evaluaciones periódicas de los riesgos de los proveedores en estas plataformas integradas garantiza que los datos de los consumidores estén protegidos durante todo el proceso de reserva.
Protección de la tecnología y los sistemas operativos del festival
Un festival moderno se parece a una ciudad inteligente temporal: las redes eléctricas, la iluminación, los sistemas de sonido e incluso las herramientas de gestión de multitudes pueden estar interconectados. Aunque estas innovaciones mejoran la eficiencia y la seguridad, también crean nuevas vulnerabilidades. Los organizadores deben proteger las redes operativas que gestionan la tecnología del recinto. Por ejemplo, al utilizar dispositivos conectados a internet para controlar la densidad de público o manejar la iluminación del escenario y las pantallas de vídeo, asegúrate de que esos sistemas estén en una red protegida, separada de la Wi-Fi pública y bloqueada con firewalls y credenciales sólidas. Las contraseñas predeterminadas de cualquier equipo, desde routers hasta controladores inteligentes de energía, deben cambiarse mucho antes de abrir las puertas. Sin una seguridad de red adecuada, un atacante podría secuestrar el sistema de megafonía o las pantallas gigantes del festival: una situación de pesadilla que podría poner en peligro la seguridad del público y la imagen del evento.
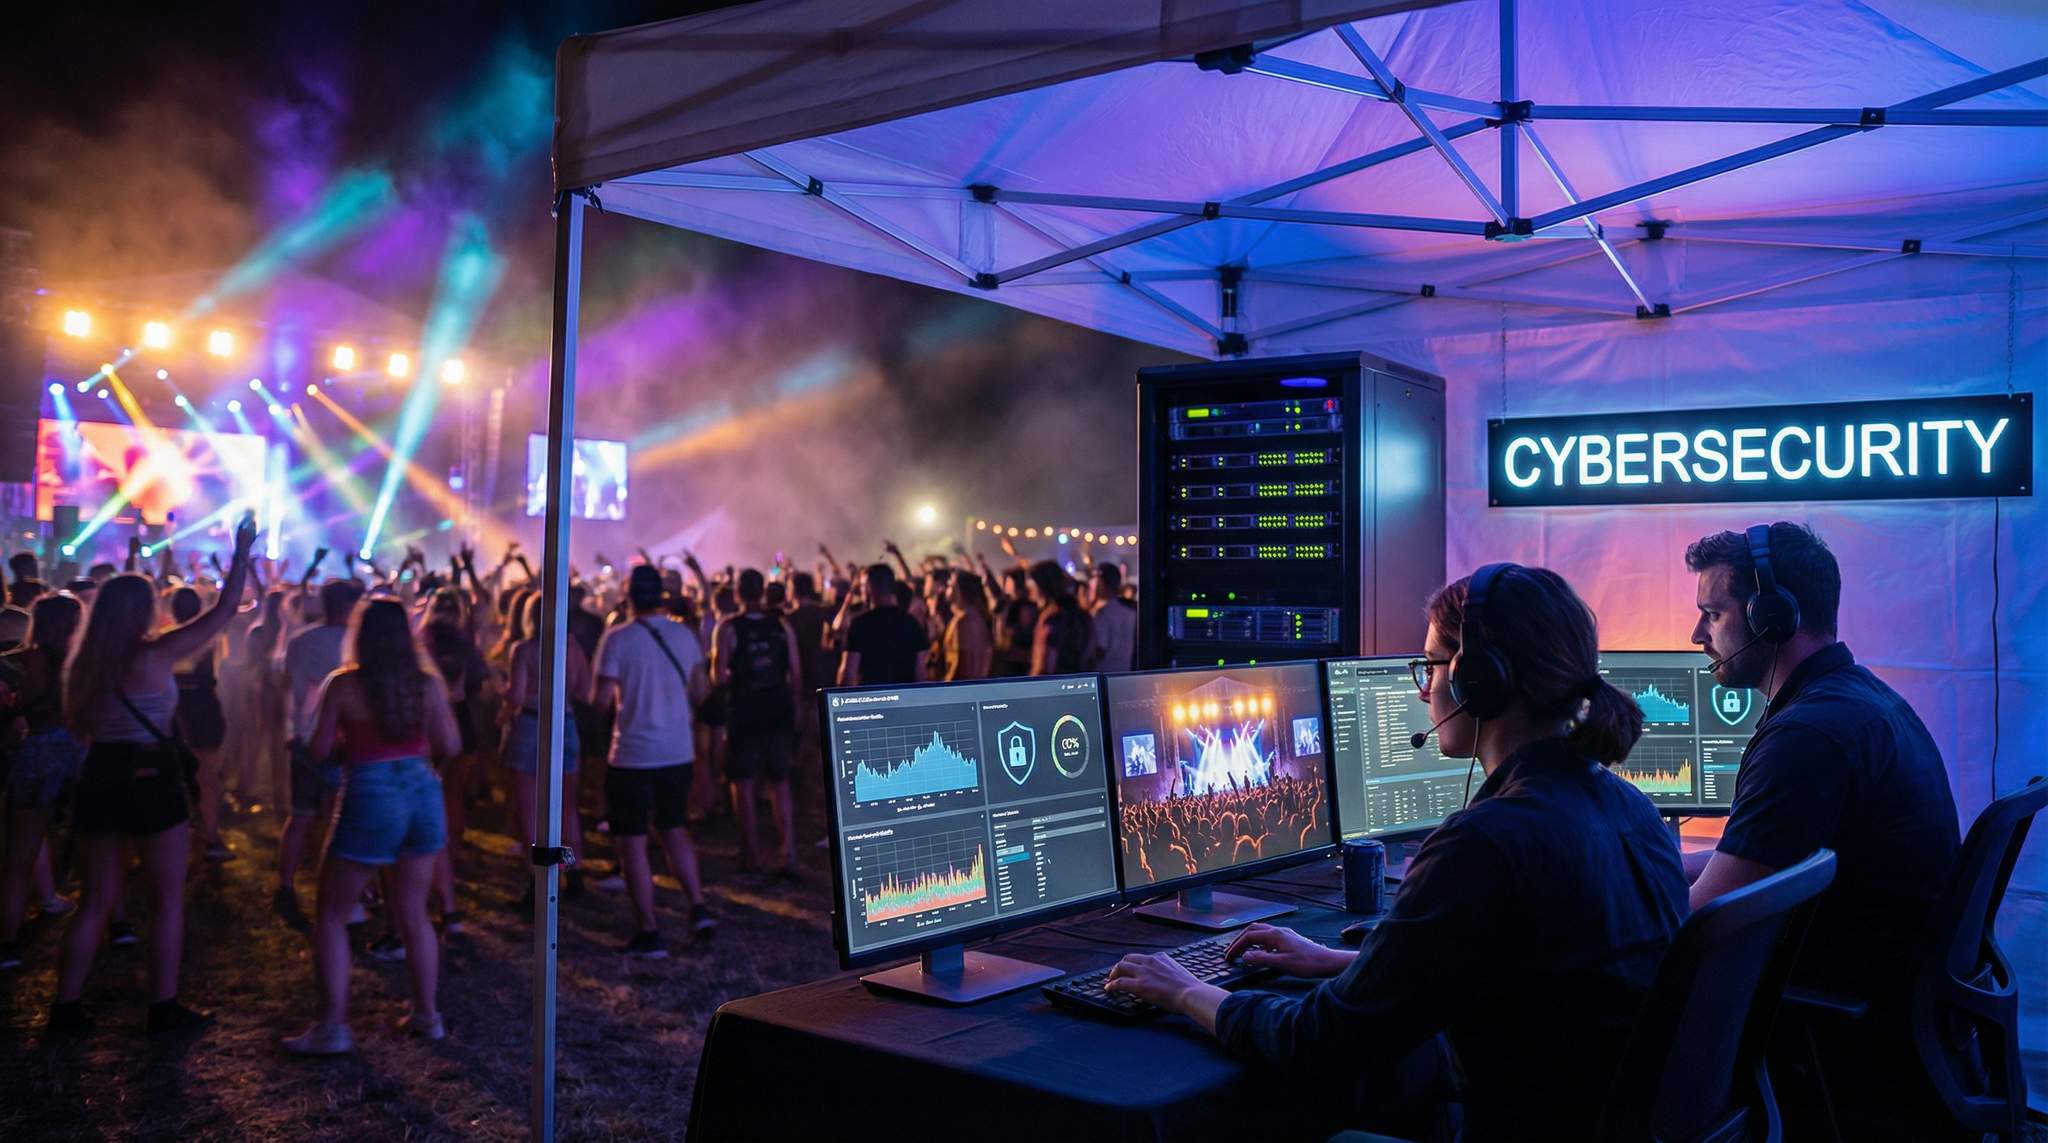
Para evitar intrusiones, los festivales suelen contar con especialistas de TI que configuran comunicaciones e infraestructuras seguras. Esto puede incluir el uso de sistemas de radio cifrados o VPN para los flujos de datos sensibles, así como la monitorización activa del tráfico de red para detectar actividades sospechosas durante el espectáculo. La seguridad física también es importante: limita el acceso a las salas de servidores, los equipos de red y las cabinas de control de iluminación y sonido para que solo el personal autorizado pueda interactuar con los sistemas críticos. Cada elemento tecnológico desplegado, desde las aplicaciones móviles hasta los sensores IoT del recinto, debe mantenerse actualizado con los últimos parches de seguridad. Al reforzar las capas digitales y físicas de las operaciones del festival, los organizadores reducen el riesgo de que los sistemas técnicos sean saboteados o utilizados con fines maliciosos.
Estos principios de infraestructura se aplican a todo el sector de la hostelería y los eventos en directo. Tanto si construyes una ciudad temporal en un campo como si proteges el entretenimiento digital en resorts y recintos híbridos interiores y exteriores, la metodología básica es la misma: segmenta las redes, monitoriza el tráfico de forma continua y no confíes nunca en las configuraciones predeterminadas del hardware.
Free Tool: Project Your Bar Revenue
Per-head spend benchmarks by event type turned into projected bar and food revenue, with a stock-mix estimate and gross-margin line. Free calculator.
Para los operadores de resorts y los responsables de recintos híbridos, proteger la infraestructura de entretenimiento digital requiere una atención especializada. A diferencia de un festival temporal de tres días, los resorts suelen ofrecer programación continua durante todo el año, que integra la Wi-Fi de las habitaciones, los sistemas de punto de venta junto a la piscina y flujos audiovisuales de gran ancho de banda para actuaciones en directo. Para proteger estos ecosistemas complejos, los operadores deben aplicar un aislamiento estricto de las redes. El acceso a internet para huéspedes debe estar completamente separado de los sistemas backend que controlan la iluminación del escenario, la señalización digital y la validación de entradas. Las pruebas de penetración periódicas y la monitorización automatizada de amenazas son esenciales para garantizar que una vulnerabilidad en el dispositivo conectado de un huésped no pueda saltar a las redes centrales de entretenimiento o financieras del resort.
Planes de respaldo y redundancia de sistemas
Por sólidas que sean las medidas de ciberseguridad de un festival, pueden producirse fallos técnicos o ataques. Los organizadores inteligentes preparan planes de respaldo para que el espectáculo continúe aunque fallen sistemas clave. Por ejemplo, si se cae la programación en la nube o la aplicación del festival, ten preparados horarios y mapas impresos en el recinto. Si un sistema RFID de pago sin efectivo deja de funcionar, el personal puede cambiar a modos offline —registrando las transacciones para procesarlas después— o incluso volver temporalmente a los pagos en efectivo en caso de emergencia. Los organizadores deben prever siempre problemas de conectividad en la venta de entradas: conservar una copia offline de la lista de asistentes o disponer de entradas y pulseras impresas permite realizar el acceso manual si fallan los escáneres o el servicio de internet. Algunos eventos lo aprendieron por las malas. Cuando un importante proveedor de venta de entradas sufrió un ataque en 2018 y sus sistemas quedaron fuera de servicio, muchos recintos tuvieron que improvisar comprobando documentos de identidad y aceptando confirmaciones de entradas impresas en la entrada, una solución provocada por el enorme ataque y la interrupción de Ticketfly. Algunos organizadores que no tenían ningún plan de respaldo quedaron tan indefensos que prácticamente abrieron las puertas sin verificar las entradas, un resultado que nadie quiere.
Need Festival Funding?
Get the capital you need to book headliners, secure venues, and scale your festival production.
La redundancia también se aplica a los equipos. Los sistemas críticos, como los generadores eléctricos, los controladores de iluminación o los sistemas de megafonía de emergencia, deben contar con respaldos o controles manuales. Los datos importantes deben copiarse en varias ubicaciones seguras. Considera la posibilidad de crear un sencillo plan de recuperación ante desastres que detalle exactamente qué hacer si varios sistemas fallan o se ven comprometidos: quién evaluará el problema, cómo se comunicará el personal y qué solución alternativa previamente acordada se activará para las funciones esenciales. Al ensayar estos escenarios con el equipo, incluso mediante un ejercicio de simulación, la dirección del festival puede asegurarse de que un fallo técnico o un incidente cibernético no se convierta en un caos durante el evento.
Al evaluar socios, los organizadores deben examinar detenidamente la fiabilidad histórica del software elegido. El sector aprendió duras lecciones de incidentes anteriores en los que importantes plataformas de venta de entradas sufrieron interrupciones catastróficas, dejando a los operadores sin visibilidad en las entradas. Hoy, las mejores plataformas ofrecen escaneo offline sólido y almacenamiento en caché local para reducir el riesgo de interrupciones de la nube. Además, evaluar las funciones de seguridad que protegen las compras con tarjeta de crédito para eventos de entretenimiento y eventos con entradas —como la tokenización y el cifrado de extremo a extremo— es imprescindible al seleccionar un proveedor principal de venta de entradas.
Más allá del cifrado básico, las plataformas modernas implementan un conjunto de herramientas avanzadas de prevención del fraude para proteger la integridad de las transacciones. Los organizadores deben buscar socios de venta de entradas que utilicen la tecnología 3D Secure (3DS), que añade un paso de autenticación a los pagos online, junto con el Address Verification Service (AVS) y comprobaciones automatizadas del CVV. Los algoritmos de aprendizaje automático también son cada vez más importantes: analizan los patrones de compra en tiempo real para detectar compras masivas sospechosas o actividad de bots antes de que se complete una transacción. Al combinar estas defensas, los productores de eventos no solo protegen los datos financieros de sus asistentes, sino que también reducen considerablemente el coste de las devoluciones de cargos y la reventa fraudulenta de entradas.
Al comparar posibles socios, resulta útil tomar las funciones de seguridad de los principales sitios web de venta de entradas como estándar del sector. Las plataformas de primer nivel invierten mucho en el análisis continuo de vulnerabilidades, la mitigación automatizada de bots y la autenticación multifactor (MFA), tanto para las cuentas de los consumidores como para los portales backend de los organizadores. Como productor de un festival, debes exigir estas mismas protecciones de nivel empresarial a cualquier proveedor de venta de entradas independiente o de marca blanca que elijas. Asegurarte de que tu proveedor iguala la postura de seguridad de los actores más grandes significa que los datos de tus asistentes estarán protegidos frente a ciberamenazas cada vez más sofisticadas.
Cuando trabajas en ubicaciones remotas donde la conexión a internet es conocida por su poca fiabilidad, elegir un sistema de venta de entradas para festivales se vuelve aún más importante. Los organizadores deben evaluar cómo gestionan las plataformas de venta de entradas la sincronización offline y el almacenamiento local de datos en caché. El sector ha comprobado que las plataformas con un historial de interrupciones pueden paralizar las operaciones de acceso si dependen exclusivamente de una conexión continua a la nube. Un sistema sólido diseñado para eventos en ubicaciones remotas pondrá en cola los escaneos de entradas localmente y los sincronizará cuando se restablezca la conexión, garantizando que el acceso fluya con normalidad independientemente de las caídas de red.
Crear una cultura que priorice la seguridad
La tecnología puede impulsar los festivales modernos, pero las personas siguen siendo una línea de defensa fundamental. El personal y los contratistas del festival deben recibir formación sobre prácticas básicas de ciberseguridad. Medidas sencillas, como reconocer correos de phishing, evitar descargas sospechosas y no compartir credenciales, pueden prevenir muchas filtraciones. Los organizadores deben aplicar una política de contraseñas seguras en todas las cuentas utilizadas para el evento: nada de contraseñas predeterminadas o fáciles de adivinar, y nada de reutilizar contraseñas en distintas herramientas. El personal que acceda a los sistemas o datos del festival debería utilizar autenticación de dos factores siempre que sea posible, añadiendo otra capa de protección en caso de que una contraseña quede comprometida.
Además, todos los dispositivos que almacenen información sensible del festival, como los portátiles utilizados para las operaciones en el recinto o las unidades USB con archivos de respaldo, deben estar cifrados y configurados para bloquearse automáticamente cuando estén desatendidos. Si se pierde un portátil del personal que contiene datos de asistentes o registros financieros, el cifrado ayudará a mantener esa información fuera de las manos equivocadas. Es importante que todo el equipo conozca los protocolos de seguridad: cómo informar de la pérdida de un dispositivo o de una posible filtración y a quién contactar para recibir asistencia de TI. Cuando todo el equipo del festival se toma la seguridad en serio, las posibles amenazas pueden detectarse y abordarse antes de que se agraven.
Esta cultura de vigilancia también debe extenderse al talento que contratas. Los productores de eventos deben distribuir de forma proactiva consejos de ciberseguridad para músicos y sus equipos de gira como parte del paquete estándar de información previa para artistas. Los artistas de gira se conectan con frecuencia a redes no seguras del recinto y comparten por correo electrónico información sensible sobre rutas, riders técnicos y pagos. Al proporcionar a los equipos de management portales seguros para subir contratos y recomendarles el uso de VPN al acceder a la Wi-Fi de backstage, los organizadores protegen el ecosistema digital más amplio del festival frente a vulnerabilidades introducidas por los artistas invitados.
Conclusión: una gran tecnología implica una gran responsabilidad
Adoptar nuevas tecnologías en los festivales ofrece oportunidades increíbles para mejorar la experiencia del público y agilizar las operaciones. Pero cada nueva aplicación, sistema de pago sin efectivo o espectáculo de luces conectado conlleva la responsabilidad de mantenerlo seguro. Al proteger la privacidad de los datos, blindar los sistemas operativos y preparar respaldos para lo inesperado, los organizadores de festivales protegen no solo sus eventos y sus intereses empresariales, sino también a su público y a su personal. La próxima generación de productores de festivales puede aprovechar las duras lecciones aprendidas —tanto los éxitos como los fracasos— para crear eventos increíbles que también sean fortalezas de seguridad digital. La ciberseguridad quizá no sea el aspecto más glamuroso de la producción de festivales, pero ahora es tan esencial para el éxito como un buen sistema de sonido o un cartel potente. Con vigilancia y un enfoque proactivo, los festivales pueden brillar en la era digital de forma segura y sin concesiones.
Preguntas frecuentes
¿Cómo pueden los organizadores de festivales proteger los datos y la privacidad del público?
Los organizadores protegen los datos utilizando plataformas de pago que cumplen con PCI DSS y cifrando toda la información durante la transferencia y el almacenamiento. Limitar el acceso al personal imprescindible, aplicar políticas de contraseñas sólidas y cumplir leyes de privacidad como el RGPD son pasos fundamentales. Estas medidas impiden accesos no autorizados y protegen los datos personales sensibles frente a filtraciones.
¿Por qué deben protegerse las redes operativas del festival por separado de la Wi-Fi pública?
Proteger las redes operativas impide que actores maliciosos secuestren sistemas críticos como la megafonía, las pantallas gigantes o las herramientas de monitorización de multitudes. Los organizadores deben separar estas redes de la Wi-Fi pública, utilizar firewalls y cambiar las contraseñas predeterminadas de los equipos para garantizar la seguridad del público y evitar sabotajes operativos durante el evento.
¿Qué planes de respaldo deben tener los festivales para los fallos de los sistemas de venta de entradas y pagos sin efectivo?
Los festivales necesitan planes de redundancia, como modos offline para registrar transacciones sin efectivo o volver temporalmente a los pagos en efectivo. En caso de interrupciones en la venta de entradas, conservar listas offline de asistentes o aceptar confirmaciones impresas permite realizar el acceso manual. Estas medidas evitan el caos si falla la conexión a internet o los sistemas se ven comprometidos por fallos técnicos o ciberataques.
¿Cómo puede contribuir el personal del festival a una cultura que priorice la seguridad?
El personal contribuye reconociendo correos de phishing, evitando descargas sospechosas y utilizando contraseñas sólidas y únicas con autenticación de dos factores. Cifrar dispositivos como portátiles y unidades USB evita el robo de datos si se pierde el hardware. Formar al equipo en los protocolos de seguridad garantiza que las posibles amenazas se detecten y aborden antes de que se agraven.
¿Por qué es importante cumplir con PCI DSS en la venta de entradas y los pagos de los festivales?
El cumplimiento de PCI DSS garantiza que las plataformas de venta de entradas y pagos respeten estrictos estándares del sector para gestionar de forma segura la información de las tarjetas de crédito. Este marco protege los datos financieros del público durante las compras online o el escaneo de pulseras en el recinto, reduciendo considerablemente el riesgo de filtraciones, pérdidas económicas y complicaciones legales para el evento.
¿Cómo influye la seguridad física en las medidas de ciberseguridad de un festival?
La seguridad física impide el acceso no autorizado a infraestructuras críticas como salas de servidores, equipos de red y cabinas de control de iluminación o sonido. Limitar el acceso al personal imprescindible garantiza que el hardware no pueda manipularse ni sabotearse manualmente, y actúa como una capa de defensa esencial junto con protecciones digitales como firewalls y cifrado.
¿Por qué es tan importante proteger los datos de proveedores e invitados en los eventos como proteger la información del público?
Proteger los datos de proveedores e invitados en los eventos evita la exposición de información B2B sensible, como datos bancarios de patrocinadores, números de identificación fiscal de vendedores de comida e itinerarios VIP. Aplicar controles de acceso basados en roles y mantener estos datos corporativos separados del sistema principal de venta de entradas del festival garantiza que una filtración en un área no comprometa toda la cadena de suministro operativa.
¿Qué funciones deben buscar los organizadores en un sistema de venta de entradas para festivales en ubicaciones remotas?
Cuando los eventos se celebran en ubicaciones remotas, los organizadores necesitan plataformas de venta de entradas que ofrezcan un escaneo offline sólido y almacenamiento local de datos en caché. Un sistema fiable pondrá en cola los escaneos localmente durante las interrupciones de internet y los sincronizará automáticamente cuando se restablezca la conexión, evitando cuellos de botella en las entradas y garantizando operaciones de acceso seguras y continuas.
¿Qué funciones de seguridad protegen las compras con tarjeta de crédito para eventos de entretenimiento y eventos con entradas?
Entre las funciones clave se incluyen el cumplimiento de PCI DSS, el cifrado de extremo a extremo y la tokenización, que garantizan que los datos sensibles nunca se almacenen en texto plano. Además, las plataformas avanzadas de venta de entradas utilizan autenticación 3D Secure (3DS), Address Verification Service (AVS) y detección de fraude basada en aprendizaje automático para analizar los patrones de las transacciones y bloquear actividades sospechosas, protegiendo tanto al público como al organizador frente al fraude y las devoluciones de cargos.
¿Qué funciones de seguridad utilizan los principales sitios web de venta de entradas para proteger los datos?
Las funciones de seguridad de los principales sitios web de venta de entradas suelen incluir análisis continuo de vulnerabilidades, mitigación automatizada de bots, autenticación multifactor (MFA) para las cuentas de usuarios y organizadores, y cifrado de extremo a extremo. Al establecer el estándar del sector, estas protecciones de nivel empresarial garantizan que tanto la información personal del público como las transacciones financieras estén protegidas frente a ciberamenazas sofisticadas.
¿Cómo deben evaluar los organizadores las plataformas de venta de entradas en cuanto a la seguridad de la información de los compradores?
Los organizadores deben evaluar la seguridad de la información de los compradores de las plataformas de venta de entradas revisando sus estándares de cifrado de datos, certificaciones de cumplimiento, como PCI DSS, y la frecuencia de las pruebas de vulnerabilidad. Una plataforma segura ofrecerá funciones como autenticación multifactor para el acceso backend, detección automatizada de amenazas y protocolos estrictos de anonimización de datos para garantizar la protección de los datos de los asistentes durante todo el ciclo de compra.
¿Cómo debe una plataforma de viajes o venta de entradas abordar la seguridad de los datos de los consumidores?
Una plataforma que gestione tanto viajes como entradas para eventos debe aplicar una gestión integral del ciclo de vida de los datos, que incluya cifrado de extremo a extremo, pagos tokenizados y políticas estrictas de conservación de datos. Los organizadores deben exigir el cumplimiento de SOC 2 y protocolos transparentes de respuesta ante incidentes para garantizar que los itinerarios sensibles y los datos financieros estén protegidos en todas las jurisdicciones.
¿Cuáles son las mejores prácticas para proteger el entretenimiento digital en resorts y recintos híbridos?
Los resorts y recintos híbridos deben aislar sus redes operativas de la Wi-Fi destinada a los huéspedes. Entre las mejores prácticas se incluyen separar los sistemas backend que controlan los equipos audiovisuales y la venta de entradas del acceso público a internet, realizar pruebas de penetración periódicas y utilizar monitorización automatizada de amenazas para proteger la programación continua durante todo el año frente a vulnerabilidades cibernéticas.
¿Cómo pueden los organizadores garantizar que las API de viajes de terceros gestionen los perfiles de los consumidores de forma segura?
Los organizadores deben verificar que los sistemas de reservas interconectados apliquen la minimización de datos y compartan únicamente los datos específicos necesarios para completar una reserva. Realizar evaluaciones periódicas de los riesgos de los proveedores y asegurarse de que los socios de viajes utilicen API seguras y cifradas limita la responsabilidad y protege los perfiles de los consumidores durante todo el proceso de reserva.
¿Por qué deben los productores de eventos compartir los protocolos de ciberseguridad con los artistas?
Proporcionar consejos de ciberseguridad a los músicos y sus equipos de gira protege el ecosistema digital más amplio del festival. Como los artistas gestionan con frecuencia contratos sensibles y se conectan a las redes de backstage, exigirles que utilicen portales seguros para los paquetes de información previa y VPN en la Wi-Fi del recinto evita vulnerabilidades introducidas por el talento invitado.